
Konfiguracja - panel administracyjny
Konfigurację modułu wykonujemy z poziomu panelu administracyjnego, w menu Narzędzia i migracja -> ZI-PassRecovery:
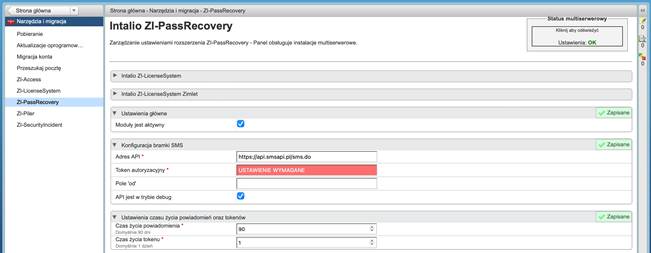
Zimlet ZI-PassRecovery zakłada, że na domenie jest skonfigurowana autentykacja zewnętrzna poprzez AD lub inny serwer LDAPowy, i ustawione są następujące parametry:
• zimbraAuthLdapSearchBindDn
• zimbraAuthLdapURL
• zimbraAuthLdapSearchBindPassword
• zimbraAuthLdapSearchBase
• zimbraAuthLdapSearchFilter
Konto, które jest podane w parametrze zimbraAuthLdapSearchBindDn musi mieć uprawnienia, które pozwalają na zmianę/ustawienie hasła dowolnego użytkownika w ActiveDirectory.
Pola konfiguracyjne zimletu ZI-PassRecovery:
• Token Autoryzacyjny – token autoryzacyjny bramki SMSAPI
• Pole Od – pole, które pojawi się w wysyłanym SMSie z systemu
• Czas życia powiadomienia – jak długo wysłany SMS przez zimlet będzie aktywny
Jeżeli nie jest zaznaczona opcja Zezwól na ręczne wygenerowanie hasła, zimlet sam ustawi nowe hasło i wyśle je SMSem. Ustawianie nowego hasła skorelowane jest z następującymi parametrami:
• Długość nowego hasła
• Dozwolone znaki w nowym haśle
• Treść wiadomości zawierającej nowe hasło
Jeżeli opcja Zezwól na ręczne wygenerowanie hasła zostanie zaznaczona, wówczas użytkownik będzie mógł sam ustawić hasło. Potwierdzenie użytkownika przy próbie zmiany hasła jest wykonywane poprzez przesłanie tokenu autoryzacyjnego SMSem na wcześniej skonfigurowany telefon użytkownika. Parametry konfiguracyjne związane z tokenem:
• Czas życia tokenu – jak długo ważny jest token autoryzacyjny
• Treść wiadomości zawierająca token autoryzacyjny
• Długość tokenu
• Dozwolone znaki w tokenie